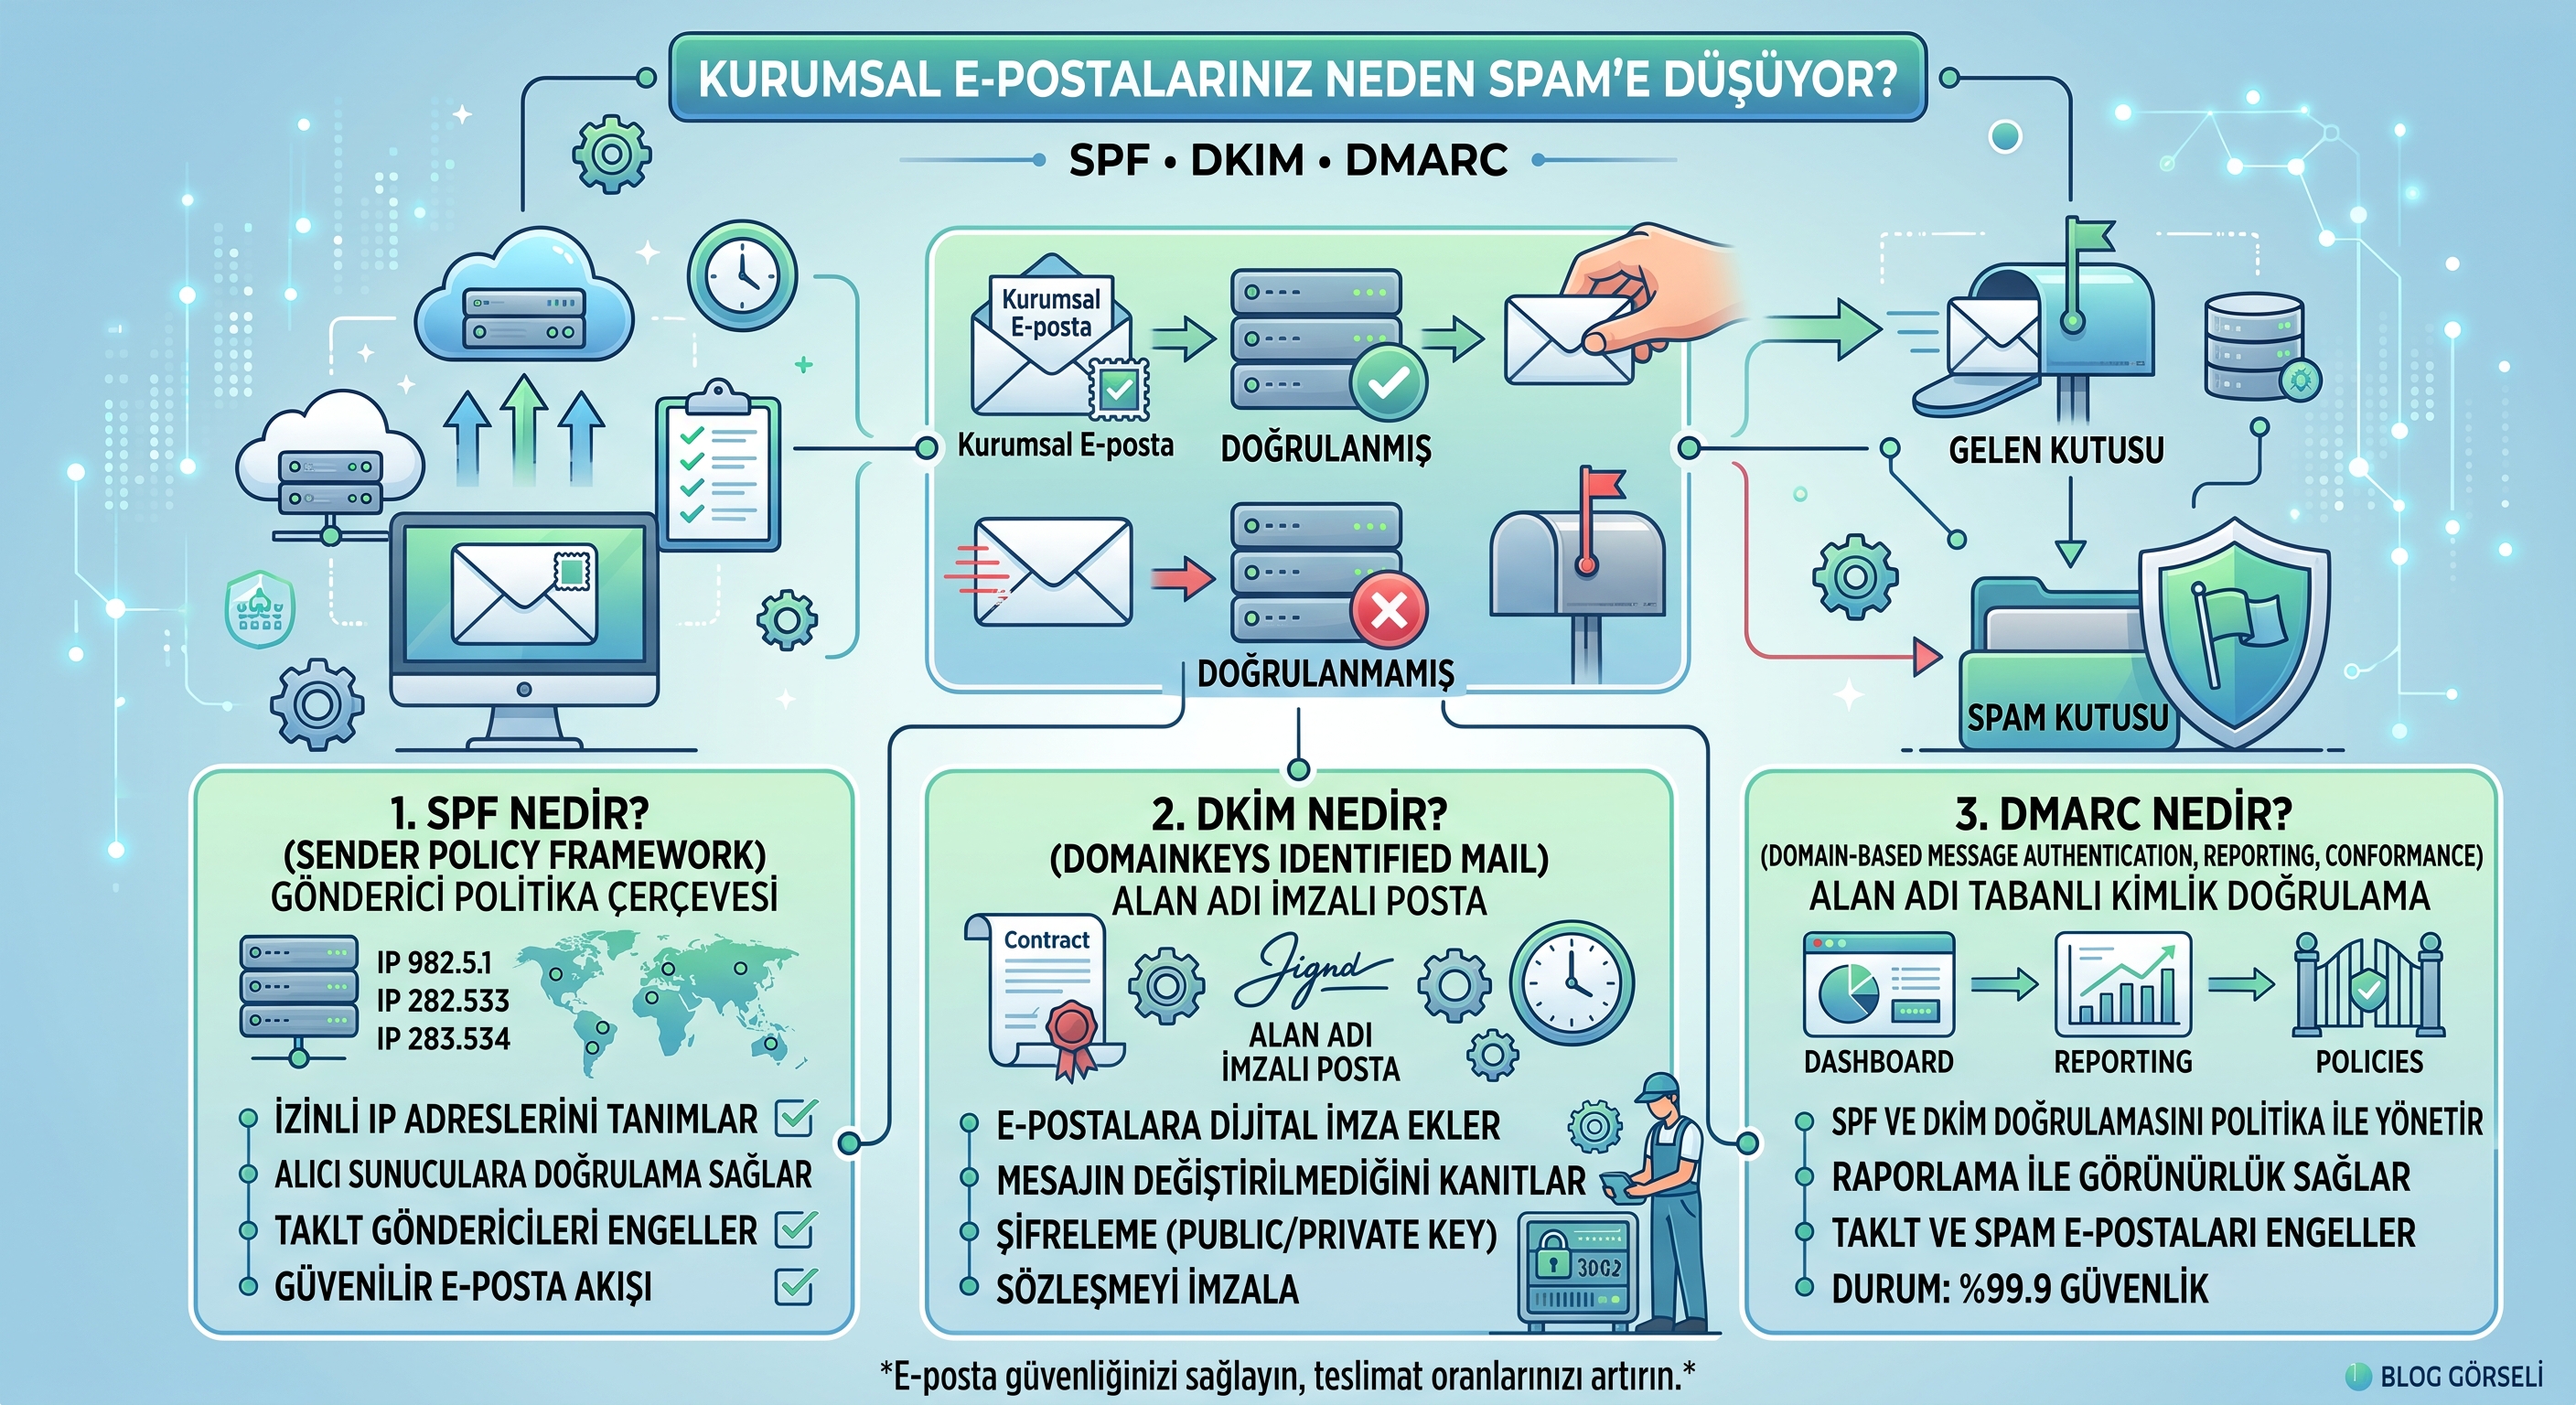
"Teklifi gönderdim, ulaşmamış" cümlesi bir satış sürecinde duyulabilecek en can sıkıcı cümlelerden biri. Çoğu zaman e-posta gerçekten gönderilmiştir — sadece karşı tarafın gereksiz (spam) klasörüne düşmüştür.
Sebep genelde e-postanın içeriği değildir. Alan adınızın kimliğini doğrulayan kayıtların eksik ya da yanlış olmasıdır.
Sorunun kökeni
E-posta protokolü, kimlik doğrulaması düşünülmeden tasarlandı. Teknik olarak herkes, herhangi bir adresten gönderiyormuş gibi e-posta yollayabilir. Sahtecilik bu kadar kolay olduğu için alıcı sunucular şüpheci davranır.
Bu şüpheyi gidermek için üç kayıt geliştirildi. Üçü birlikte, "bu alan adından gönderim yapmaya kim yetkili" sorusunu cevaplar.
SPF — kim gönderebilir
SPF kaydı, alan adınız adına e-posta göndermeye yetkili sunucuları listeler. Alıcı sunucu, gelen e-postanın kaynağını bu listeyle karşılaştırır.
Pratikte en sık yapılan hatalar:
- Birden fazla SPF kaydı olması. Bir alan adında yalnızca bir SPF kaydı bulunabilir. İkinci kayıt eklendiğinde doğrulama tamamen başarısız olur.
- Gönderim yapan servislerin eksik olması. Muhasebe programı, e-fatura entegratörü, web sitesi iletişim formu, e-bülten servisi — hepsi ayrı ayrı yetkilendirilmelidir. Sitenizin iletişim formu spam'e düşüyorsa sebebi çoğu zaman budur.
- On DNS sorgusu sınırının aşılması. SPF kaydının çözümlenmesi en fazla on sorgu gerektirebilir. Çok sayıda servis eklendiğinde bu sınır aşılır ve kayıt geçersiz sayılır.
DKIM — içerik yolda değişti mi
DKIM, giden her e-postaya şifreli bir imza ekler. İmzanın karşılığı olan açık anahtar DNS kaydında durur. Alıcı sunucu imzayı doğrular; hem gönderenin gerçekliğini hem de iletinin yolda değiştirilmediğini teyit eder.
DKIM'in kurulumu e-posta sağlayıcınız tarafında yapılır, DNS kaydı ise alan adı tarafında. İki tarafın uyumlu olması gerekir. Sağlayıcı değiştiğinde DKIM kaydının güncellenmesi sık atlanan bir adımdır.
DMARC — doğrulama başarısız olursa ne yapılsın
DMARC, SPF ve DKIM'in üzerine kurulur ve iki şey söyler: doğrulama başarısız olursa e-postaya ne yapılacağı ve bu durumun kime raporlanacağı.
Üç politika seviyesi vardır:
- none — hiçbir şey yapma, sadece rapor gönder. Başlangıç için doğru seviye.
- quarantine — şüpheli olarak işaretle, gereksiz klasörüne al.
- reject — doğrudan reddet.
Doğru yaklaşım kademelidir: önce none ile birkaç hafta rapor toplanır, alan adı adına kimin gönderim yaptığı görülür, eksik servisler SPF'ye eklenir, sonra sıkılaştırılır.
En riskli hareket, rapor toplamadan doğrudan reject seviyesine geçmektir. Yetkilendirmesi unutulmuş bir servis varsa — örneğin e-fatura entegratörünüz — o servisin tüm gönderimleri sessizce reddedilmeye başlar.
Üçü de doğruysa hâlâ düşüyorsa
Kimlik kayıtları tamamlandığı halde sorun sürüyorsa bakılacak diğer başlıklar:
- Alan adı itibarı. Alan adınız daha önce başkası tarafından spam gönderiminde kullanılmış olabilir.
- IP itibarı. Paylaşımlı hostingde başka bir müşterinin davranışı sizi etkileyebilir.
- Kara liste kaydı. Alan adınızın ya da sunucu IP'nizin kara listede olup olmadığı kontrol edilmelidir.
- İçerik ve biçim. Tek büyük görselden oluşan, hiç düz metin içermeyen e-postalar şüphe çeker.
- Ters DNS kaydı. Kendi sunucusundan gönderim yapanlarda PTR kaydının eşleşmesi beklenir.
Kontrol listesi
Kurumunuzda şu üç sorunun cevabı "evet" olmalı:
- Alan adında tek ve eksiksiz bir SPF kaydı var mı?
- Gönderim yapan tüm servisler bu kayda dahil mi?
- DKIM imzalama aktif ve DNS kaydı güncel mi?
Ayrıca DMARC raporlarının gittiği bir adres tanımlı olmalı ve bu raporlar ara ara okunmalıdır. Raporlar, alan adınız adına kimin gönderim yapmaya çalıştığını gösterir — kimlik taklidi girişimleri ilk buradan görülür.
Özet
E-posta teslimatı, içerik yazmakla değil, alan adı kimliğini doğru kurmakla ilgilidir. Üç kaydın eksiksiz ve tutarlı olması, tekliflerinizin gereksiz klasörü yerine gelen kutusuna düşmesini sağlar.
Alan adınızın mevcut kayıtlarını inceliyor, eksikleri çıkarıp düzeltiyoruz. Alan adı, barındırma ve kurumsal e-posta hizmetimizi inceleyin ya da ücretsiz keşif talep edin.